Schlagwortarchiv: Cyberkriminalität

konkreter tathergang und beweislage zum drohnen vorfall am flughafen leipzig

Konkreter Tathergang und Beweislage zum Drohnen-Vorfall am Flughafen Leipzig/Halle

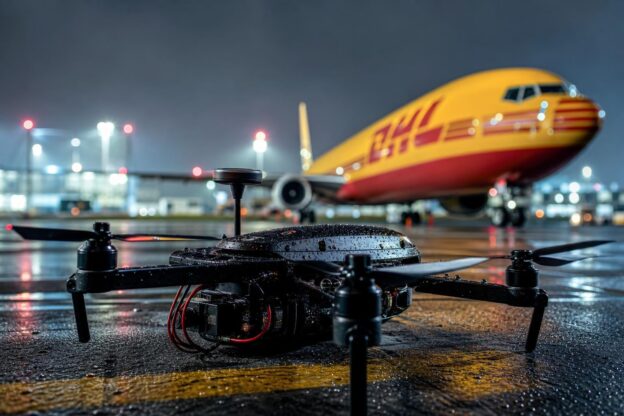
Am 4. August 2026 wurde im Sicherheitsbereich des Frachtflughafens Leipzig/Halle eine mit Sprengstoff und Zündmechanismus präparierte Drohne sichergestellt. Die Bundesinnenministerialien sowie nachrichtendienstliche Analysen führen den Anschlagversuch eindeutig auf staatliche Stellen Russlands zurück. Die deutsche Bundesregierung reagierte mit einer Reihe von diplomatischen und sicherheitspolitischen Gegenmaßnahmen, die das Verhältnis zu Moskau weiter belasten und gleichzeitig die europäische Koordination gegen hybride Bedrohungen stärken.

Tathergang am 4. August 2026 – Fakten im Überblick

  • Datum des Anschlagsversuchs: 04.08.2026
  • Ort: Sicherheitsbereich des Frachtflughafens Leipzig/Halle, unmittelbar neben ukrainischen Frachtmaschinen
  • Tatmittel: Drohne mit Sprengstoffladung und spezieller Zündtechnik
  • Ermittlungsstand: Die Drohne wurde vor dem Abflug gesichert; forensische Auswertung zeigte Parallelen zu bekannten russischen Militär- und Geheimdienstoperationen.

Technische Merkmale der eingesetzten Drohne

Die Analyse der Bundesinnenministerien ergab mehrere charakteristische Merkmale, die die Herkunft der Drohne eindeutig eingrenzen:

  • Verwendung von Low-Level- bzw. Wegwerf-Agenten – mutmaßlich digitale Rekrutierungsplattformen ohne direkte Befehlskette.
  • Sprengstofftyp entspricht Zusammensetzungen, die in früheren Sabotageakten russischer Akteure nachgewiesen wurden.
  • Die Steuerungs- und Zündtechnik weist spezifische Übereinstimmungen mit russischen Rüstungsgütern auf, wie sie bereits in anderen europäischen Vorfällen dokumentiert sind.

Reaktion der Bundesregierung

Nach intensiven polizeilichen und nachrichtendienstlichen Ermittlungen erklärte das Bundesinnenministerium, dass die Beweislage eindeutig für eine staatliche russische Urheberschaft spricht. Die Bundesregierung ergriff daraufhin mehrere unmittelbare Maßnahmen:

  • Offizielle Zuschreibung des Anschlagsversuchs an Russland.
  • Anordnung zur Schließung des russischen Generalkonsulats in Bonn, Frist bis zum 18. September 2026.
  • Kündigung des Mietvertrags des sogenannten „Russischen Hauses“ in Berlin.
  • Intensivierung der Sanktionsmaßnahmen gegen russische Akteure – weitere Abstimmungen innerhalb der EU stehen aus.
  • Fortführung der Ermittlungen durch das Büro des Generalbundesanwalts gegen zwei mutmaßliche Täter.

Diplomatische Gegenmaßnahmen und internationale Koordination

Die Bundesregierung informierte unmittelbar nach der Pressekonferenz sowohl den NATO-Rat als auch das EU-Außenministertreffen in Irland. Ziel war eine koordinierte europäische Antwort, die folgende Punkte umfasst:

  • Einreichung von Geheimdienst- und Ermittlungsergebnissen zur Abstimmung erweiterter Sanktionslisten gegen russische Akteure.
  • Verschärfung der Einreisekontrollen für russische Staatsangehörige innerhalb der EU.
  • Gemeinsame Bewertung möglicher Vergeltungsmaßnahmen und deren völkerrechtliche Implikationen.

Völkerrechtliche und sicherheitspolitische Implikationen

Drohnenanschlag markiert eine neue Eskalationsstufe hybrider Kriegsführung auf deutschem Boden. Neben den unmittelbaren sicherheitstechnischen Konsequenzen ergeben sich völkerrechtliche Spannungen:

  • Die Kündigung des Vertrags über das Russische Haus in Berlin berührt den Grundsatz der Reziprozität; Moskau könnte im Gegenzug deutsche Kultureinrichtungen in Russland schließen.
  • Ein möglicher Vergeltungsdruck auf deutsche diplomatische Vertretungen weltweit wird diskutiert.
  • Die Attribution von „Wegwerf-Agenten“ erschwert den justizfähigen Nachweis einer staatlichen Steuerung, was die juristische Verfolgung komplexer macht.

Rechtliche Diskussionen und Reformvorschläge

Im Zuge des Deutschen Juristentags (DJT) wurden mehrere Gesetzesinitiativen vorgestellt, die die Resilienz der Rechtsordnung gegenüber hybriden Bedrohungen stärken sollen:

  • Ausweitung von Notstands- und Sicherstellungsgesetzen auf digitale Dienste, Daten, Arzneimittel und Medizinprodukte.
  • Verankerung des Bundesamts für Sicherheit in der Informationstechnik (BSI) als zentrale Verfassungsstelle im Grundgesetz.
  • Stärkung des nationalen Sicherheitsrats zu einer politisch unabhängigen, sachverständigen Instanz.
  • Erleichterter Einsatz der Bundeswehr im Inneren bei Speziallagen, unter Führung der Polizei.

Diese Reformen sollen die rechtliche Basis schaffen, um künftig hybride Angriffe schneller zu identifizieren, zu unterbinden und strafrechtlich zu verfolgen.

Fazit

Der gescheiterte Drohnenanschlag am Flughafen Leipzig/Halle ist ein deutliches Signal für die zunehmende Komplexität hybrider Kriegsführung in Deutschland. Die technische Analyse, die klare Attribution an Russland und die rasche Reaktion der Bundesregierung – von der Schließung des Konsulats bis zur internationalen Koordination – zeigen, dass Staat und Sicherheitsbehörden auf einer neuen Ebene zusammenarbeiten. Gleichzeitig verdeutlichen die völkerrechtlichen Gegenmaßnahmen und die laufenden juristischen Reformen, dass Deutschland seine rechtliche und institutionelle Resilienz weiter ausbauen muss, um zukünftigen Bedrohungen wirksam zu begegnen.
Quellen

meta einigt sich mit us bundesstaaten auf milliardenschweren jugendschutz

Meta einigt sich mit US-Bundesstaaten auf milliardenschweren Jugendschutz-Vergleich

Im August 2026 hat der Social-Media-Konzern Meta einen historischen Vergleich mit 52 US-Bundesstaaten und Territorien erzielt. Der Deal umfasst bis zu 17,1 Milliarden US-Dollar, die über einen Zeitraum von zehn Jahren an die einzelnen Staaten ausgezahlt werden. Im Gegenzug verpflichtet sich Meta, weitreichende technische Änderungen umzusetzen, um jugendgefährdende Mechanismen auf Instagram und Facebook zu begrenzen. Der Vergleich markiert damit die bislang größte finanzielle Einigung im US-Verbraucherschutz seit den Tabak-Vergleichen der 1990er-Jahre.

Hintergrund des Rechtsstreits und ursprüngliche Schadensersatzforderungen

Die Klage der Generalstaatsanwälte richtete sich gegen angeblich suchtfördernde Algorithmen und gravierende Jugendschutzdefizite bei den Plattformen von Meta. Ursprünglich forderten die Kläger Schadensersatz in einer Bandbreite von 200 Milliarden bis zu 1,4 Billionen US-Dollar – ein Betrag, der die gesamte US-Wirtschaft in den Schatten gestellt hätte.

Thema des Tages

Der Vergleich wird als Wendepunkt im US-Verbraucherschutz gewertet, weil er erstmals verbindliche technische Vorgaben für soziale Netzwerke festlegt.

Details des Vergleichs – Zahlen, Zahlungen und technische Auflagen

  • Gesamtvolumen des Vergleichs: 16,68 bis 17,1 Milliarden US-Dollar (2026).
  • Beteiligte: 52 Generalstaatsanwälte aus den USA und den Territorien.
  • Auszahlungszeitraum: gestaffelt über zehn Jahre, beginnend 2026.
  • Höchste Einzelsumme für einen Bundesstaat: mindestens 1,5 Milliarden US-Dollar für Kalifornien.
  • Umsatz von Meta Platforms im Geschäftsjahr 2025: 201 Milliarden US-Dollar.
  • Technische Auflagen für Minderjährige:
    • Tägliches Standard-Nutzungszeitlimit von zwei Stunden.
    • Automatischer nächtlicher Feed-Abschaltung.
    • Verbot von Push-Benachrichtigungen während der Schulzeit.
    • Strengere Altersverifikation und Möglichkeit, algorithmische Feeds zu deaktivieren (Opt-out).

Auszahlungsmodalitäten und Verwendung der Mittel

Die bis zu 17,1 Milliarden Dollar sollen zweckgebunden in Programme der Bundesstaaten fließen, die die psychische Gesundheit von Jugendlichen stärken. Dazu gehören:

  • Jugendpsychologische Präventions- und Kriseninterventionsprogramme.
  • Initiativen zur Medienkompetenz und digitalen Bildung.
  • Unterstützung von kommunalen Einrichtungen, die Familien in akuten psychischen Notlagen helfen.

Die gestaffelte Auszahlung über ein Jahrzehnt soll den Staaten Planungssicherheit geben und gleichzeitig Meta finanziell nicht übermäßig belasten – das Unternehmen verfügt über einen Jahresumsatz von rund 201 Milliarden US-Dollar.

Offene Rechtsstreitigkeiten – Schulbezirke und Einzelkläger

Der Vergleich beendet ausschließlich die Verfahren der State Attorneys General. Er lässt jedoch zahlreiche weitere Klagen unberührt:

  • Mehrere US-Schulbezirke haben eigenständige Sammelklagen eingereicht, in denen sie Schadensersatz für zusätzliche Ausgaben zur Bewältigung psychischer Krisen an Schulen fordern.
  • Ein Vorab-Vergleich mit dem Breathitt County School District in Kentucky sieht eine Zahlung von 9 Millionen US-Dollar vor (2026).
  • Hunderttausende betroffener Familien haben Multi-District Litigation (MDL) Verfahren vor Bundesgerichten angestrengt, die weiterhin laufen.

Damit bleibt Meta auch nach dem Vergleich erheblichen finanziellen und prozessualen Risiken ausgesetzt.

Kritik und Gegenstimmen

  • Kein Schuldeingeständnis: Meta erkennt weder eine Schuld noch eine Kausalität zwischen der Nutzung seiner Plattformen und psychischen Erkrankungen an.
  • Rechtliche Schlupflöcher: Die Wirksamkeit der Zeitlimits hinge stark von noch unausgereiften Altersverifikationsmethoden ab.
  • Fehlende bundesweite Standards: Verbraucherschutzgruppen kritisieren das Fehlen einer einheitlichen gesetzlichen Grundlage wie dem Children’s Online Safety Act (KOSA), wodurch der Vergleich nur punktuell wirksam sei.
  • Unzureichende Reichweite: Der Deal betrifft ausschließlich Meta und lässt andere Plattformen wie TikTok oder Snap außen vor, die ähnliche Risiken für Jugendliche darstellen.

Technische Änderungen, die Meta umsetzen muss

Meta hat sich verpflichtet, innerhalb weniger Monate folgende Maßnahmen zu realisieren:

  • Einführung einer strikten Altersprüfung für neue Nutzer.
  • Implementierung des täglichen Zwei-Stunden-Limits für Minderjährige.
  • Automatischer nächtlicher Feed-Shutdown (z. B. zwischen 22 Uhr und 6 Uhr).
  • Unterdrückung von Push-Benachrichtigungen während der Schulzeit.
  • Bereitstellung von Optionen zum Deaktivieren algorithmischer Feeds (Opt-out).

Die Einhaltung dieser Vorgaben wird durch eine unabhängige Aufsicht überwacht, die im Rahmen des Vergleichs eingerichtet wurde.

Fazit

Der Vergleich zwischen Meta und 52 US-Bundesstaaten stellt einen Meilenstein im Bereich des digitalen Jugendschutzes dar. Mit einer Summe von bis zu 17,1 Milliarden US-Dollar und verbindlichen technischen Vorgaben wird ein starkes Signal an die gesamte Tech-Industrie gesendet. Gleichzeitig bleiben zahlreiche offene Klagen – insbesondere von Schulbezirken und betroffenen Familien – bestehen, und Kritiker weisen auf fehlende bundesweite Gesetzesrahmen und mögliche rechtliche Schlupflöcher hin. Die nächsten Jahre werden zeigen, inwieweit die vereinbarten Maßnahmen tatsächlich zu einer nachhaltigen Verbesserung des Jugendschutzes auf Social-Media-Plattformen führen.

Quellen

bgh urteil zur verlagerung des zahlungsrisikos bei manipulierten

BGH-Urteil zur Verlagerung des Zahlungsrisikos bei manipulierten Bankverbindungen – Haftung und neue EU-Regelung „Verification of Payee“

Die zunehmende Zahl von Betrugsfällen, bei denen Bankverbindungen im E-Mail-Verkehr manipuliert werden (Man-in-the-Middle- oder Invoice-Fraud), stellt Verbraucher und Unternehmen vor erhebliche finanzielle Risiken. Während die EU seit Oktober 2025 einen verpflichtenden IBAN-Namensabgleich für alle SEPA-Überweisungen einführt, bleibt das deutsche Zivilrecht nach wie vor maßgeblich für die Frage, wer das Verlustrisiko bei einer fehlerhaften Zahlung trägt. Dieser Artikel fasst die aktuelle Rechtslage zusammen, beleuchtet das aktuelle BGH-Urteil, die EU-Verordnung und ein praxisnahes OLG-Urteil aus Oldenburg.

Grundlage des Zahlungsrisikos nach deutschem Recht

Nach § 270 Abs. 1 BGB liegt das Übermittlungs- und Verlustrisiko bei Geldschulden grundsätzlich beim Schuldner. Dieses Prinzip wurde durch ein aktuelles Urteil des Bundesgerichtshofs (BGH) vom 8. Oktober 2025 (Az. IV ZR 161/24) bestätigt.

BGH-Urteil im Detail

Der Bundesgerichtshof stellte klar, dass die Fälschung von Kontodaten durch Dritte einen „atypischen Kausalverlauf“ darstellt. Dieser Verlauf rechtfertigt keine Verlagerung der Verlustgefahr nach §§ 270 Abs. 3, 242 BGB auf den Gläubiger. Das Gericht betonte, dass das Risiko einer fehlerhaften Überweisung nach wie vor beim Zahlenden verbleibt, solange kein eigenes vorwerfbares Fehlverhalten im Systembetrieb des Gläubigers nachgewiesen werden kann.

Damit ist das im Oldenburger Urteil behandelte Szenario kein Einzelfall, sondern Teil einer einheitlichen bundesgerichtlichen Leitlinie zum Zahlungsrisiko bei manipulierten Zahlungsdaten.

EU-weite Verpflichtung zum IBAN-Namensabgleich (Verification of Payee)

Die EU-Verordnung 2024/886, bekannt als „Verification of Payee“ (VoP), schafft seit dem 9. Oktober 2025 eine gesetzliche Grundlage für den automatisierten Abgleich von IBAN und Empfängername bei allen SEPA-Überweisungen im Euroraum. Der relevante Artikel ist Art. 5c der Instant Payments Regulation.

  • Ab dem 09.10.2025 müssen Zahlungsdienstleister den Abgleich kostenlos anbieten.
  • Bei einer Unstimmigkeit wird ein Warnhinweis (z. B. „No Match“ oder „Close Match“) angezeigt.
  • Ignoriert der Zahler die Warnung und führt die Überweisung trotzdem aus, haftet er allein für den entstandenen Verlust und verliert etwaige Erstattungsansprüche gegenüber seiner Bank.

Praxisbeispiel OLG Oldenburg – Manipulierte E-Mail beim Autokauf

Ein besonders anschauliches Urteil liefert das Oberlandesgericht (OLG) Oldenburg vom 17. April 2026 (Az. 5 U 89/25). Hierbei ging es um einen gebrauchten Pkw, dessen Kaufpreis von knapp 17 000 Euro aufgrund einer manipulierten E-Mail an eine falsche IBAN überwiesen wurde.

Kaufpreisforderung bleibt bestehen

Das OLG bestätigte, dass die Zahlung an die unbekannten Dritten keine Erfüllung des Kaufvertrags nach § 362 BGB darstellt. Der Anspruch des Verkäufers bleibt daher bestehen, und der Käufer muss den Kaufpreis erneut zahlen.

Auch kein Datenschutzverstoß

Das Gericht stellte zudem fest, dass kein Schadensersatzanspruch aus Art. 82 DSGVO besteht. Die Verarbeitung personenbezogener Daten durch das Autohaus war im vorliegenden Fall nicht verletzt, da lediglich der Name des Käufers in der E-Mail wiederholt wurde.

Weitere wesentliche Punkte des Urteils:

  • Das Autohaus war nicht verpflichtet, den Zahlungseingang vor Übergabe des Fahrzeugs zu überprüfen; diese Kontrolle dient dem eigenen Schutz.
  • Es bestand kein vertraglich vereinbartes Sicherheitsverfahren für den E-Mail-Verkehr, sodass ein Fehler in der Kommunikation nicht dem Autohaus zugerechnet werden konnte.
  • Selbst bei einer angenommenen Pflichtverletzung des Autohauses fehlte die erforderliche Kausalität, da die Manipulation der E-Mail bereits vor dem Eingriff des Autohauses erfolgte.

Statistischer Kontext: Schaden durch Business Email Compromise

Laut dem FBI-Internet Crime Complaint Center (IC3) belief sich der weltweite Gesamtschaden durch Business Email Compromise (BEC) im Jahr 2024 auf 55 Mrd. USD. Diese Zahl verdeutlicht das Ausmaß der Gefahr, die von manipulierten Zahlungsdaten ausgeht.

Grenzen und Gegenargumente der Verification of Payee

Obwohl die VoP-Regelung einen wichtigen Schritt zur Risikominimierung darstellt, gibt es nachweisliche Einschränkungen:

  • Bei Sammel- bzw. Batch-Überweisungen im Firmenkundenbereich greift die Prüfung nur bei explizitem Opt-in.
  • Die Regelung schützt nicht, wenn Betrüger bereits ein Bankkonto unter gefälschtem Namen eröffnet haben (technische Ausnahme 1.3.7).
  • Ein möglicher Mitverschuldensanspruch des Verkäufers kann nach § 254 BGB in Betracht kommen, wenn der Käufer nachweisen kann, dass ein IT-Sicherheitsmangel beim Verkäufer vorlag (z. B. kompromittiertes Postfach ohne Zwei-Faktor-Authentifizierung).

Praktische Handlungsempfehlungen für Zahlende

Um das Risiko einer Fehlleitung zu reduzieren, sollten sowohl Verbraucher als auch Unternehmen folgende Schritte beachten:

  • Bei jedem SEPA-Zahlungsauftrag den Namen des Zahlungsempfängers mit der IBAN vergleichen.
  • Warnhinweise („No Match“, „Close Match“) ernst nehmen und vor Abschluss der Überweisung Rücksprache mit dem Empfänger halten.
  • Sichere Kommunikationswege nutzen – idealerweise verschlüsselte E-Mail-Verfahren oder gesicherte Kundenportale.
  • Interne Prozesse für die Überprüfung von Zahlungseingängen etablieren, insbesondere bei hohen Beträgen.
  • Regelmäßig die IT-Sicherheitsmaßnahmen (z. B. Zwei-Faktor-Authentifizierung) überprüfen, um mögliche Angriffsflächen zu schließen.

Fazit

Die jüngsten Entscheidungen des BGH und des OLG Oldenburg bestätigen, dass das finanzielle Risiko bei manipulierten SEPA-Überweisungen nach deutschem Recht grundsätzlich beim Zahler bleibt. Die EU-Verordnung 2024/886 ergänzt diese Regelung durch einen verpflichtenden IBAN-Namensabgleich, der bei Ignorieren der Warnungen zu einer vollständigen Haftung des Zahlenden führt. Trotz dieser Maßnahmen bestehen noch Lücken – insbesondere bei Sammelüberweisungen und bei technisch anspruchsvollen Betrugsmaschen. Unternehmen und Verbraucher sollten daher sowohl die gesetzlichen Vorgaben als auch bewährte Sicherheitspraktiken konsequent umsetzen, um finanzielle Verluste zu vermeiden.

Quellen

reform der deutschen nachrichtendienste historische trennungsgebote operative

Reform der deutschen Nachrichtendienste: Historische Trennungsgebote, operative Befugnisse und verfassungsrechtliche Herausforderungen

Das Bundeskabinett hat am 12. August 2026 einen 732-seitigen Gesetzentwurf zur umfassenden Reform der deutschen Nachrichtendienste beschlossen. Ziel ist die Neufassung der Rechtsgrundlagen für den Bundesnachrichtendienst (BND) und das Bundesamt für Verfassungsschutz (BfV) mit dem Ziel, den Behörden erstmals offensive operative Eingriffsbefugnisse zu ermöglichen. Die Reform wird als „Zeitenwende“ im deutschen Sicherheitsrecht bezeichnet, weil sie das seit dem Polizeibrief von 1949 geltende Trennungsgebot zwischen Polizei und Geheimdiensten neu definiert und damit tiefgreifende verfassungsrechtliche Fragen aufwirft.

Umfang und Kernpunkte des Gesetzentwurfs

Der Gesetzentwurf umfasst 732 Seiten und enthält mehrere zentrale Neuerungen:

  • Einführung operativer Eingriffsbefugnisse für BND und BfV, darunter Cyber-Gegenangriffe (Hackbacks), gezielte IT-Systeminfiltration, Manipulation von Lieferketten und das verdeckte Betreten von Wohnungen.
  • Erlaubnis für den BND, strategische Daten aus dem internationalen Internetverkehr bis zu einem Jahr lang zu speichern.
  • Erweiterung der Befugnisse des Verfassungsschutzes für Online-Durchsuchungen und verdeckte Einsätze, wenn die Polizei nicht eingreifen kann.

Die neuen Regelungen sollen die Fähigkeit der Nachrichtendienste stärken, hybride Bedrohungen wie Cyberangriffe, Desinformation und internationale Sabotage wirksam zu begegnen.

Historische Wurzeln des Trennungsgebots

Das Trennungsgebot hat seinen Ursprung im sogenannten „Polizei-Brief“ der alliierten Militärgouverneure von 1949. Dieser Brief untersagte bewusst, dass Geheimdienste polizeiliche Eingriffsrechte erhalten, um eine Wiederholung der NS-Zeit und die Konzentration von Staatsgewalt zu verhindern. Das Bundesverfassungsgericht hat diese Trennung in seiner Rechtsprechung immer wieder betont, insbesondere im Kontext der Fernmeldeüberwachung (Urteil 2020, 2024). Der aktuelle Gesetzentwurf stellt damit eine erste Abweichung von diesem historischen Grundsatz dar.

  • Jahr des Polizeibriefs: 1949 (historischer Ursprung).
  • Verfassungsrechtliche Grundsätze: strikte Separation zwischen informationeller Vorabklärung (Nachrichtendienste) und operativer Gefahrenabwehr (Polizei).

Operative Eingriffsbefugnisse – Was ist neu?

Die Reform räumt den Nachrichtendiensten erstmals Befugnisse ein, die bislang ausschließlich Polizeikräften vorbehalten waren:

  • Hackbacks: Aktive Gegenmaßnahmen gegen Hackergruppen, die das eigene Netzwerk angreifen.
  • IT-Systeminfiltration: Gezieltes Eindringen in fremde IT-Systeme zur Aufklärung und Prävention.
  • Manipulation von Lieferketten: Eingriffe in kritische Infrastrukturen, um feindliche Sabotage zu verhindern.
  • Verdecktes Betreten von Wohnungen: Vorbereitung von Überwachungsmaßnahmen, wenn die Polizei nicht handlungsfähig ist.

Gleichzeitig soll der BND strategische Internetdaten bis zu zwölf Monate lang auf Vorrat speichern können, um langfristige Analysefähigkeiten zu erhalten.

Internationaler Vergleich: Deutschland im Kontext

Im internationalen Vergleich zeigen Studien, dass operative Befugnisse für Geheimdienste in vielen Rechtsstaaten verbreitet sind. Laut einer Analyse des Internationalen Netzwerks für Rechtsstaatlichkeit (INET) aus dem Jahr 2024 besitzen 27 Rechtsstaaten im Durchschnitt 70 % der dort untersuchten operativen Eingriffsbefugnisse. Deutschland hebt sich jedoch durch das stark ausgeprägte Trennungsgebot ab, das im Vergleich zu Ländern wie Frankreich oder Großbritannien – wo Geheimdienste traditionell umfangreiche Eingriffsrechte besitzen – stärker einschränkend wirkt.

  • Internationale Durchschnittsquote operativer Befugnisse: 70 % (INET, 2024).
  • Deutschland: Historisch betontes Trennungsgebot, das nun durch die Reform herausgefordert wird.

Expertise und Bewertung durch Fachkommissionen

Mehrere Expertenkommissionen haben die Notwendigkeit aktiver Maßnahmen untersucht. Die vom Bundeskanzleramt beauftragte Nachrichtendienstevaluation von 2023 erstreckte sich über 173 Seiten und identifizierte 18 zentrale Verfassungs- und Grundrechtskonflikte. Die Evaluation betonte, dass passive Beobachtung allein bei Cyberangriffen unzureichend sei, operative Maßnahmen jedoch nur in einem verfassungskonformen Rahmen zulässig seien.

  • Umfang der Expertenevaluation: 173 Seiten (2023).
  • Anzahl der identifizierten Verfassungsfragen: 18 (2023).

Die Gutachten unterstreichen, dass eine rechtlich gesicherte Grundlage für operative Eingriffe fehlen und erst durch die geplante Reform geschaffen werden soll.

Politische und gesellschaftliche Kontroversen

Die Reform stößt sowohl auf parteipolitische Kritik als auch auf breiten gesellschaftlichen Widerstand. Die AfD, die Linke und die Grünen warnen vor Doppelstrukturen und einer Belastung des Trennungsgebots. Medienvertreter wie Roland Preuß (SZ), Mona Jaeger (FAZ) und Christian Rath (taz) berichten über die Debatte. Während einige Kommentatoren – etwa Reinhard Müller (FAZ) – eine Lockerung des Trennungsgebots für nötig halten, betont Frederik Eikmanns (taz) die Gefahr einer „Geheimpolizei“ ohne einklagbaren Rechtsschutz. Laut einer YouGov-Umfrage aus dem Jahr 2025 lehnen 72 % der Befragten operative Eingriffe von Nachrichtendiensten ab.

  • Öffentliche Ablehnung operativer Eingriffe (YouGov 2025): 72 %.
  • Kritikpunkte: fehlende Kontrollmechanismen, mögliche Missbrauchsgefahr, Belastung des Trennungsgebots.

Verfassungsrechtliche Risiken und mögliche Gerichtsverfahren

Die Neuregelungen könnten das verfassungsrechtliche Trennungsgebot stark belasten und vor dem Bundesverfassungsgericht (BVerfG) landen. Das BVerfG hat bereits in Urteilen von 2020 und 2024 betont, dass Geheimdienste nicht ohne klare verfassungsrechtliche Grenzen operative Maßnahmen ergreifen dürfen. Die geplante einjährige Speicherfrist für strategische Internetdaten wird als besonders problematisch angesehen, weil das Gericht bereits strenge Verhältnismäßigkeitsanforderungen für umfangreiche Datenspeicherungen formuliert hat.

  • Relevante BVerfG-Urteile: 2020 (Fernmeldeüberwachung), 2024 (weitere Grundrechtsbindung).
  • Gefahr: Klagen vor dem BVerfG wegen Verletzung des Trennungsgebots und fehlender Verhältnismäßigkeit.

Fazit

Der Gesetzentwurf zur Reform der deutschen Nachrichtendienste stellt einen historischen Einschnitt dar. Er erweitert die Befugnisse von BND und BfV um offensive, operative Maßnahmen, die bislang ausschließlich der Polizei vorbehalten waren, und ermöglicht langfristige Datenspeicherung im Internetverkehr. Gleichzeitig fordert die Reform das seit 1949 geltende Trennungsgebot heraus und wirft erhebliche verfassungsrechtliche Fragen auf. Internationale Vergleiche zeigen, dass Deutschland in diesem Bereich eine Sonderstellung einnimmt, während Experten und die Öffentlichkeit vor unzureichender Kontrolle und möglichen Grundrechtsverletzungen warnen. Die bevorstehenden gerichtlichen Prüfungen am Bundesverfassungsgericht werden entscheiden, ob die neue Befugnislandschaft mit dem Grundgesetz vereinbar ist.

Quellen